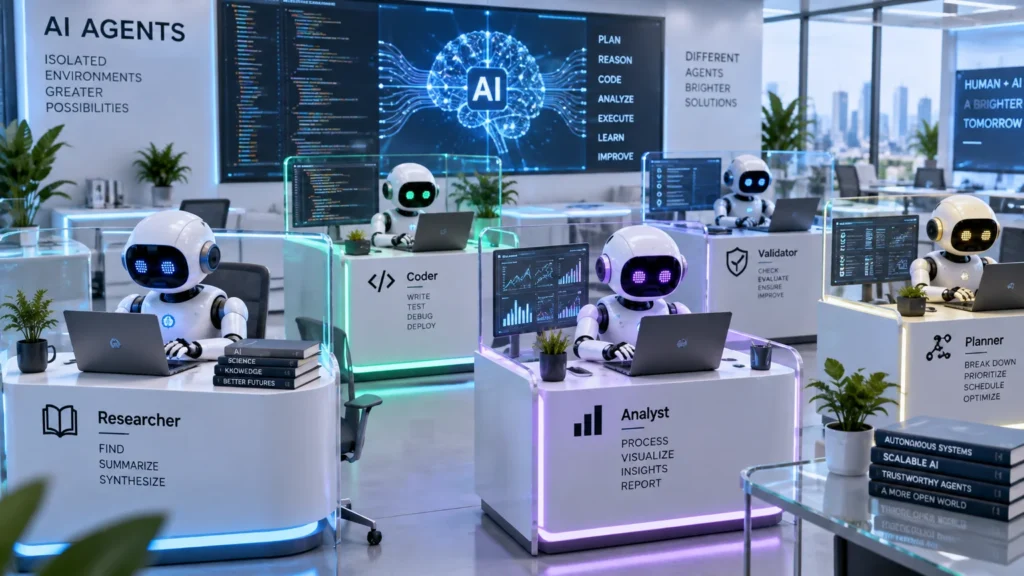
Um agente de IA precisa de algum lugar para executar ferramentas, abrir arquivos ou acessar serviços. Isso não significa que cada agente precise de um computador físico exclusivo. A escolha correta depende do risco, dos recursos usados e do nível de isolamento necessário.
O agente e o ambiente de execução são coisas diferentes
O modelo de linguagem interpreta instruções e pode decidir qual ferramenta chamar. O ambiente de execução é onde essa ferramenta realmente roda: pode ser o computador do usuário, um servidor, um contêiner ou uma máquina virtual. Separar essas partes ajuda a definir quais arquivos, redes e credenciais o agente pode alcançar.
Um chatbot que responde perguntas sem executar código pode não precisar de um computador persistente. Um agente que edita arquivos, executa comandos ou usa um navegador precisa de um ambiente com limites claros. A arquitetura deve corresponder à tarefa, em vez de presumir que todos os agentes são iguais.
Quatro opções comuns
- Processo local: roda no computador ou servidor existente. É simples para protótipos, mas requer cuidado com permissões e arquivos acessíveis.
- Contêiner: empacota dependências e limita recursos e acesso, mantendo isolamento em relação a outros processos. Ainda compartilha o núcleo do sistema operacional.
- Máquina virtual: executa um sistema operacional convidado separado. Pode oferecer uma fronteira mais forte, com maior consumo de recursos e trabalho operacional.
- Sandbox gerenciada: serviço remoto preparado para executar código e ferramentas em ambiente controlado. Reduz parte da manutenção local, mas exige revisar configuração, rede, retenção de dados e custos do fornecedor.
Os nomes comerciais variam e as garantias concretas dependem da configuração. Não trate a palavra “sandbox” como prova automática de que um sistema está seguro.
Quando faz sentido isolar mais?
Considere um ambiente separado quando o agente executa código não confiável, manipula arquivos de clientes, navega por páginas externas ou precisa de credenciais. O isolamento pode reduzir o impacto de erros, mas não elimina riscos como exposição de segredos, instruções maliciosas em conteúdo consultado ou configurações permissivas de rede.
Uma sandbox bem configurada limita o que o processo pode ler e modificar, quais destinos de rede pode acessar e quanto tempo e memória pode consumir. A documentação da OpenAI descreve ambientes isolados para agentes com sistema de arquivos e shell controlados; os detalhes e limites devem ser conferidos no produto usado.
Como escolher sem complicar
- Liste o que a tarefa precisa acessar: arquivos, navegador, APIs ou rede interna.
- Classifique a sensibilidade dos dados e o dano possível se uma etapa falhar.
- Comece com o ambiente mais simples que atenda aos requisitos, usando dados de teste.
- Limite permissões, credenciais, rede e recursos; conceda acesso apenas durante o tempo necessário.
- Registre ações, teste falhas e mantenha aprovação humana para envio, exclusão, publicação ou mudanças externas.
- Revise a solução quando o uso ou a sensibilidade dos dados aumentar.
Exemplo prático
Para resumir documentos públicos, uma execução local limitada pode ser suficiente. Para analisar arquivos confidenciais de clientes, prefira um ambiente controlado, acesso mínimo, retenção conhecida e uma política aprovada pela organização. Para um agente que publica conteúdo, mantenha a publicação como etapa manual até verificar fontes, links e formatação.
Conclusão
Agentes precisam de um ambiente de execução apropriado, não necessariamente de um computador dedicado por agente. Processos, contêineres, máquinas virtuais e sandboxes oferecem compromissos diferentes entre simplicidade, isolamento e custo. Escolha com base na tarefa e nos dados, teste a configuração e não delegue ações irreversíveis sem controles.