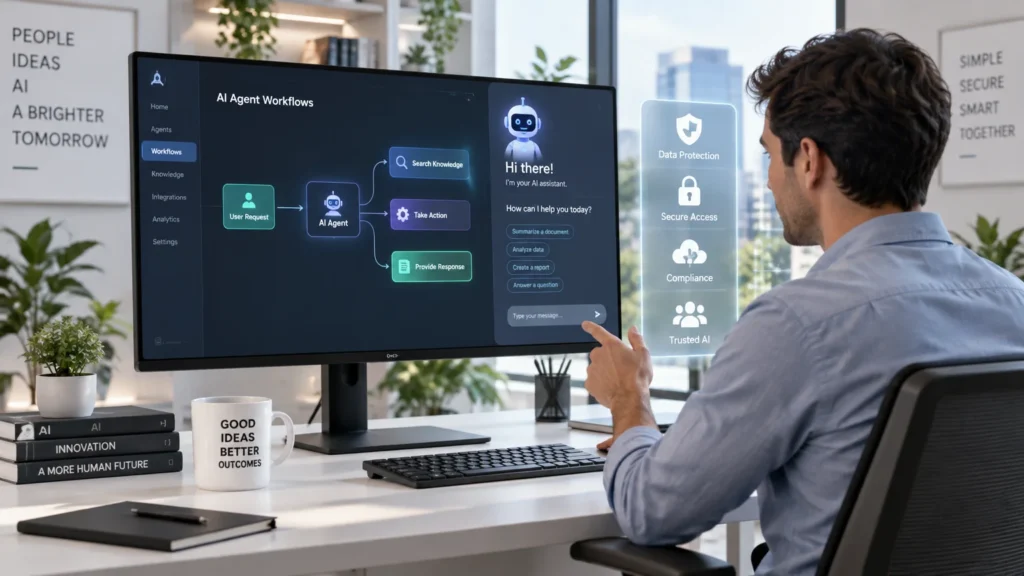
Quando uma inteligência artificial começa a consultar documentos, abrir ferramentas e executar etapas de um processo, ela deixa de ser apenas uma caixa de conversa. Isso pode economizar trabalho, mas também muda a pergunta de segurança: em vez de avaliar somente a resposta do modelo, precisamos observar o que o sistema consegue acessar e fazer.
Daniel Miessler, profissional e pesquisador de segurança, discute essa transformação em seus textos sobre IA aplicada ao trabalho. As ideias dele ajudam a pensar em sistemas mais organizados e automatizados. Elas são uma perspectiva de especialista, porém não substituem evidências independentes nem controles de segurança testados.
O que é um fluxo de trabalho com agentes?
Um fluxo com agente combina um modelo de IA, instruções e ferramentas. Por exemplo, pode receber um pedido, consultar arquivos autorizados, resumir o material e preparar uma resposta. Em uma automação simples, o modelo apenas sugere o próximo passo; em outra, também pode executar ações, como criar um documento ou enviar uma solicitação para um serviço conectado.
Essa diferença é importante. Um chatbot que responde com texto tem um alcance menor do que um sistema conectado a e-mail, arquivos e calendário. O nome “agente” não garante autonomia, precisão ou segurança. O que importa é a configuração concreta: quais dados entram, quais ferramentas estão disponíveis, que ações exigem aprovação e como se desfaz um erro.
Contexto organizado ajuda, mas não é uma barreira de segurança
Miessler defende que instruções operacionais, procedimentos e contexto bem documentados podem tornar a IA mais útil no trabalho. Essa é uma boa prática para reduzir ambiguidades: uma equipe pode registrar como classifica pedidos, quais critérios usa e a quem encaminha exceções.
Mas um manual não impede que o modelo erre ou que um conteúdo malicioso tente alterar suas instruções. Documentos consultados, páginas da web e mensagens podem conter comandos indevidos. Por isso, trate o material recuperado como dado a analisar, não como uma autorização para mudar regras ou executar ações.
Quais riscos aparecem quando conectamos ferramentas?
- Acesso amplo demais: uma integração pode conceder acesso a mais arquivos ou contas do que a tarefa exige.
- Instruções maliciosas: texto dentro de uma página, e-mail ou documento pode tentar convencer o agente a revelar dados ou realizar uma ação.
- Erro com efeito real: uma interpretação equivocada pode criar, alterar ou enviar informação para outras pessoas.
- Dados enviados a fornecedores: antes de conectar um serviço, verifique quais dados são processados, retidos e usados conforme os termos aplicáveis.
- Falta de rastreabilidade: sem registro de entradas e ações, fica difícil entender o que ocorreu e corrigir o processo.
O NIST, em seu perfil de riscos para IA generativa, inclui ameaças de segurança da informação como injeção de prompt e envenenamento de dados. Isso não significa que todo sistema seja vulnerável da mesma forma; significa que a equipe deve avaliar riscos no contexto de uso e testar as proteções.
Um caminho seguro para começar em uma pequena empresa
- Escolha uma tarefa limitada. Comece por resumir documentos públicos ou organizar uma lista de solicitações, sem permitir que o sistema envie mensagens ou altere registros.
- Use dados de teste. Remova nomes, contatos, contratos e informações de clientes até entender como a ferramenta processa os dados.
- Conceda o menor acesso possível. Conecte somente a pasta ou conta necessária e evite credenciais administrativas para tarefas rotineiras.
- Separe sugestão de execução. Peça à IA para preparar uma ação e deixe uma pessoa revisá-la antes de enviar, excluir, comprar ou compartilhar algo.
- Teste casos difíceis. Inclua instruções contraditórias, documentos com comandos suspeitos e dados incompletos. Observe se o sistema interrompe ou pede revisão.
- Registre e reavalie. Anote o objetivo, as permissões, os erros encontrados e quem aprova as ações. Revise o acesso quando o processo mudar.
Um exemplo: triagem de e-mails sem envio automático
Uma empresa pode testar a classificação de mensagens em três grupos: “responder”, “encaminhar” e “revisar”. No piloto, o modelo apenas propõe uma categoria e um rascunho. A pessoa confere o conteúdo, corrige dados e decide o que fazer. Depois de um período, compare a proporção de classificações corretas, o tempo gasto na revisão e os tipos de erro. Não habilite o envio automático apenas porque algumas amostras funcionaram.
Automação local ou na nuvem?
Rodar um modelo em infraestrutura própria pode dar mais controle sobre onde determinados dados são processados, mas exige manutenção, atualização, monitoramento e proteção do ambiente. Usar um serviço em nuvem pode simplificar a operação, porém requer entender suas configurações, contratos e permissões. Nenhuma das opções é automaticamente segura: a escolha depende dos dados, dos riscos e da capacidade da equipe de manter os controles.
Conclusão
A contribuição prática das ideias sobre fluxos de IA é lembrar que bons resultados começam com objetivos e procedimentos claros. Para usar agentes com responsabilidade, acrescente limites técnicos: acesso mínimo, revisão humana, testes, registros e um modo de interromper o processo. A automação deve crescer conforme a equipe demonstra que consegue medir e controlar os efeitos.